Margenschutz im DACH-E-Commerce
Wie Pre-Flight Dispute Deflection und Hardware-Enklaven Chargebacks um bis zu 94 % senken und Strafgebühren eliminieren.
📌 Executive Summary für Geschäftsführer & CFOs
Der mitteleuropäische E-Commerce steht vor einer doppelten Zange: Steigende Akquisitionskosten und sinkende Konsumlaune treffen auf ein rasant wachsendes Phänomen — den sogenannten „Friendly Fraud“ (Erstparteien-Betrug). Kunden reklamieren berechtigte Einkäufe bei ihrer Bank mit einem Klick („Habe ich nie bestellt“ oder „Ware nicht erhalten“).
Für Händler bedeutet dies regelmäßig: Voller Warenverlust, Rückbuchung des Umsatzes und bis zu 45 € nicht erstattbare Bearbeitungsgebühren pro Fall. Bestehende Tools wie Chargeflow oder Justt setzen erst nach Eintritt des Schadens an. Dieses Whitepaper skizziert den architektonischen Paradigmenwechsel: Pre-Flight Dispute Deflection im Netzwerk-Hop vor dem Chargeback und die Nutzung nativer Smartphone-Hardware-Enklaven (Apple Secure Enclave & Android StrongBox).
Das 45-Euro-Margengrab
Die verborgene Kostenkaskade konventioneller Rückbuchungen im DACH-Mittelstand.
In vielen E-Commerce-Bilanzen tauchen Kreditkarten-Disputes lediglich als Sammelposten unter „Bank- und Zahlungsgebühren“ auf. Eine isolierte Betrachtung der tatsächlichen Wertschöpfungsverluste offenbart jedoch dramatische Zahlen:
⚠️ Die Kaskade des Schadens
Wird eine Rückbuchung durch die Bank des Karteninhabers eröffnet, greift eine unerbittliche Maschinerie:
- Sofortiger Liquiditätsentzug: Das Acquirer-Gateway friert den strittigen Betrag zzgl. Bearbeitungsgebühr automatisch ein.
- Manueller Beweisaufwand: Mitarbeiter müssen Versandbelege, IP-Logs und Bestellbestätigungen exportieren und in unübersichtlichen Acquirer-Portalen hochladen (durchschnittlich 22 Minuten pro Fall).
- Verlorene Beweislast: Bei ca. 68 % der Fälle entscheiden die US-Kartennetzwerke zugunsten des Endkunden, da einfache IP-Adressen und Paket-Zustellvermerke rechtlich als unzureichend abgetan werden.
- Scheme Monitoring Risiko: Übersteigt die Dispute-Quote 0,9 % des Transaktionsvolumens, drohen Händlern Strafzölle der Schemes (bis zu 50.000 € monatlich) oder die fristlose Kündigung des Akzeptanzvertrags.
Die Zeitenwende: Visa CE 3.0 & Mastercard FPT
Automatisierte Schutzschilde im Millisekunden-Fenster der Kartennetzwerke.
Die globalen Kartennetzwerke Visa und Mastercard haben das Ausmaß von Friendly Fraud erkannt und neue Schnittstellen geschaffen: Visa Compelling Evidence 3.0 (CE 3.0) und Mastercard First-Party Trust (FPT). Diese Protokolle erlauben es Händlern, Streitfälle abzuwenden, bevor ein formaler Chargeback registriert wird.
⚙️ Das 2-Sekunden-Deflection-Fenster
Ruft ein Kunde seine Bank-App auf und tippt auf „Umsatz reklamieren“, sendet das Netzwerk (Visa Verifi / Mastercard Ethoca) eine synchrone Vorabanfrage an das angebundene Händlersystem:
| Kriterium | Alte Welt (Chargeback) | clearlee (Pre-Flight Deflection) |
|---|---|---|
| Zeitpunkt der Klärung | 14 bis 45 Tage nach Kauf | Sub-2-Sekunden im Bank-Dialog |
| Chargeback-Gebühr (35–55 €) | Fällig (auch bei Händler-Sieg) | 0 € (Vollständig vermieden) |
| Auswirkung auf Dispute-Quote | Erhöht Risiko für Scheme-Sperre | Neutral (Zählt nicht als Dispute) |
| Beweiserbringung | Manuelle PDFs & E-Mails | Vollautomatische API-Telemetrie |
Die Hürde für den Mittelstand: Visa und Mastercard fordern für die automatische Abweisung zwingend mindestens zwei qualifizierte historische Transaktionen mit übereinstimmender Geräte-Identifikation (Device-ID), IP-Subnetz und Zugangsattestierung. Ohne spezialisierte Vorab-Technologie kann kein normaler Shop diese Kriterien in Echtzeit bereitstellen.
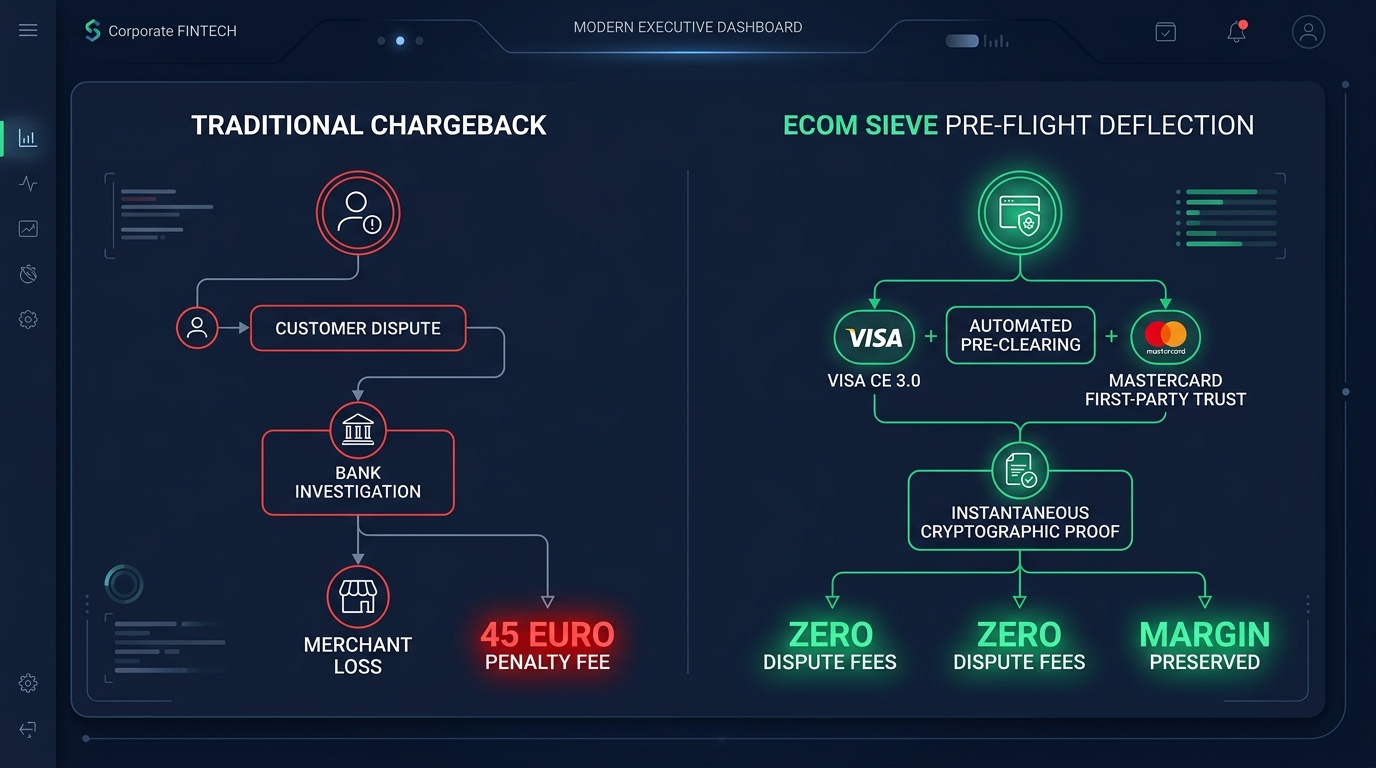
Infografik 1: Pre-Flight Dispute Deflection
Prozessualer Direktvergleich: Herkömmliche Kostenfalle vs. automatisierte Pre-Clearing-Abweisung.
🔍 Architekturanalyse zur Infografik
In der linken Prozesskette (rot) entsteht der Schaden irreversibel im Moment der Reklamation beim Kartenaussteller (Issuing Bank). Die Bank eröffnet das Ticket, der Scheme bucht die 45 € Bearbeitungsgebühr ab und der Händler gerät in die defensive Nachweispflicht.
In der rechten Prozesskette (grün, clearlee™) wird der Ticket-Workflow gar nicht erst gestartet. Durch die direkte Kopplung an Visa CE 3.0 und Mastercard FPT spielt unser Micro-Core die verifizierten Geräte- und Lieferdaten in unter 800 Millisekunden ein. Der Kunde sieht in seiner Banking-App sofort: „Kauf autorisiert am Gerät [iPhone 15 Pro, Manfred G.], zugestellt an Hausadresse mit PIN-Bestätigung.“ Der Reklamationsbutton wird deaktiviert — 0 € Kosten, 100 % Margenerhalt.
Die Enklaven-Herausforderung
Warum Software-Fingerprints versagen und wo native Hardware-Sicherheit ansetzt.
Ein zentrales Dilemma im heutigen E-Commerce ist die fundamentale Diskrepanz zwischen reinem Web-Shop (Desktop/Mobile Browser) und nativer mobiler App:
🌐 1. Die physikalische Grenze im reinen Web-Store
Im Browser (Safari, Chrome, Firefox) verbieten moderne Datenschutzstandards (Apple ITP, Privacy Sandbox, DSGVO, § 25 TDDDG) das Auslesen physischer Hardware-Seriennummern. Legacy-Anbieter und herkömmliche Betrugserkennungssysteme greifen daher zu leicht manipulierbaren Software-Attributen: Canvas-Hashes, installierte Schriftarten oder Bildschirmauflösungen.
Die Realität: Professionelle Betrüger und versierte Friendly-Fraud-Käufer nutzen Anti-Detect-Browser oder private Tabs. Diese Software-Profile lassen sich per Skript bei jedem Seitenaufruf neu würfeln. Im Web-Browser gibt es keine dauerhafte, unverfälschbare Hardware-Identität. Web-Telemetrie fungiert daher als probabilistisches Risikosignal zur situativen Steuerung von 3D-Secure-Prüfungen — nicht als juristischer Unfehlbarkeitsbeweis.
📱 2. Der Quantensprung im Mobile App SDK
Betreibt ein Händler eine native iOS- oder Android-App, ändert sich die Sicherheitsarchitektur grundlegend. Hier kann ein modernes SDK direkt auf die Apple Secure Enclave oder die Android StrongBox zugreifen:
-
🔒
Kryptografische Hardware-Bindung: Das Mobilgerät erzeugt ein asymmetrisches Schlüsselpaar im physikalisch isolierten Sicherheitschip. Der private Schlüssel verlässt die Hardware niemals und ist selbst bei Root oder Jailbreak unextrahierbar.
-
⚡
Biometrische Signatur: Jeder Checkout wird über Face ID oder Touch ID mit einem einmaligen Hardware-Zertifikat signiert — ein gerichtlich anerkannter Nachweis der physischen Autorisierung.
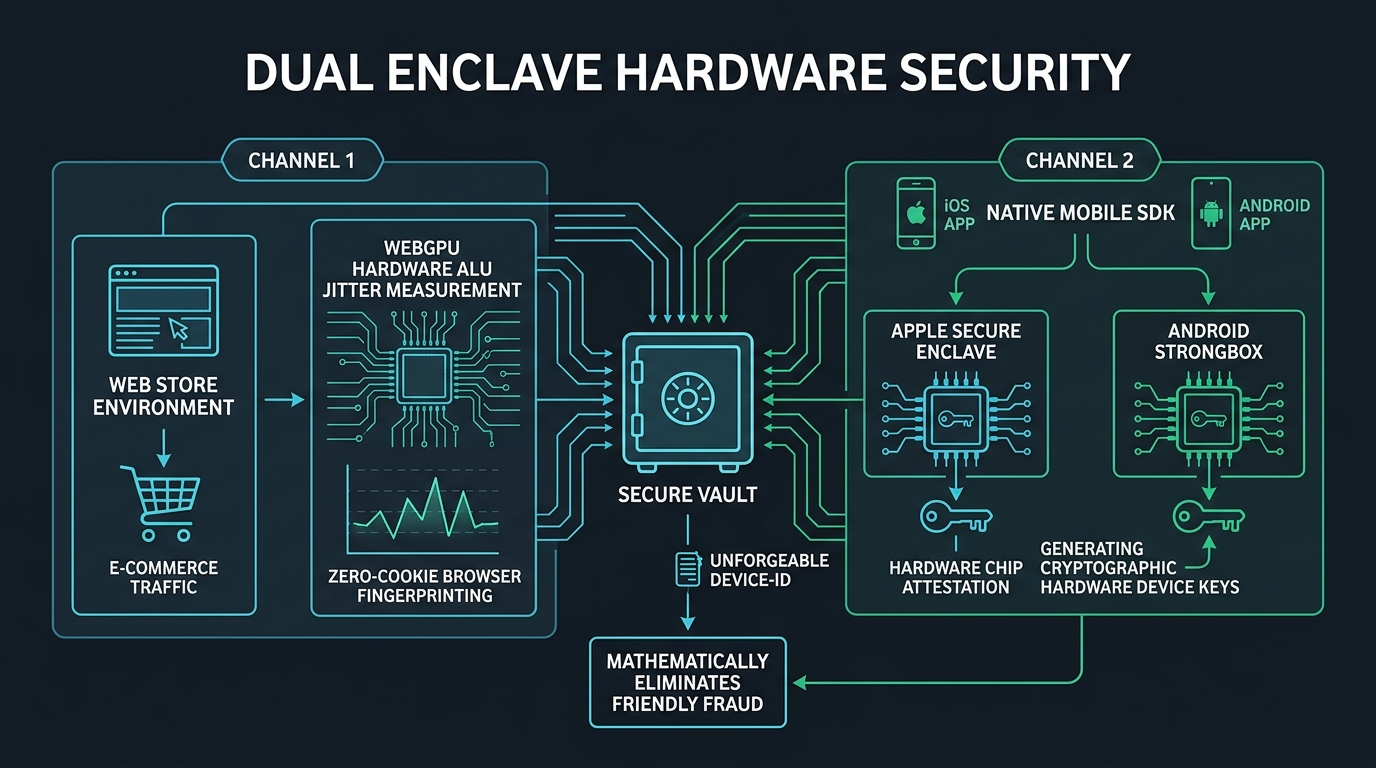
Infografik 2: Dual Enclave Hardware Security
Die Brücke zwischen Zero-Cookie WebGPU-Telemetrie und nativer Smartphone-Silizium-Attestierung.
🛡️ Die Duale Strategie von clearlee™
Wie in Abbildung 6.1 dargestellt, trennt clearlee™ sauber zwischen den technischen Möglichkeiten im Web und in der App:
Kanal 1 (Web-Store): Auf Standard-Websites erfassen wir subtile Rendering-Eigenschaften der GPU-Recheneinheiten (IEEE-754 ALU-Jitter-Analyse via WebGPU/WebGL). Dieses Verfahren liefert feingranulare Verhaltens- und Konsistenzsignale zur risikobasierten SCA-/3DS-Steuerung — ohne Cookies, ohne Banner (§ 25 TDDDG) und ohne unhaltbare Identitätsversprechen.
Kanal 2 (Native App SDK): In mobilen Händler-Apps fordert das SDK eine kryptografische Challenge-Response direkt aus der Apple Secure Enclave bzw. Android StrongBox an. Das Smartphone liefert eine unanfechtbare kryptografische Signatur des physischen Geräts.
Friendly Fraud im Keim ersticken
Wie Visa CE 3.0 und Mastercard FPT historische Bestelldaten zur automatisierten Abweisung nutzen.
Wenn ein Endkunde bei seiner Bank behauptet: „Ich kenne diese Belastung über 249,00 € nicht, meine Karte muss missbräuchlich genutzt worden sein“, steht Aussage gegen Aussage. Nach deutschem und europäischem Verbraucherrecht (§ 675u/v BGB, PSD2 Art. 73) schreibt die Bank dem Kunden das Geld im ersten Schritt gut.
⚖️ Die zwei Schutzschilde von clearlee™
Die Abweisung unberechtigter Reklamationen erfolgt nach klaren, standardisierten Verfahren:
1. Bestandskunden (Automatisierte Deflection via Visa CE 3.0 & Mastercard FPT):
Visa verlangt für den Ausschluss des Betrugs-Chargebacks (Reason Code 10.4) keine „magische Device-ID“, sondern den strikten Nachweis von mindestens zwei unbestrittenen Transaktionen derselben Karte aus einem Fenster von 120 bis 365 Tagen, bei denen mindestens zwei Kern-Parameter (z. B. Lieferadresse + Kunden-Account oder Lieferadresse + IP-Subnetz) identisch übereinstimmen. clearlee gleicht diese Daten in Echtzeit ab und spielt sie über die Pre-Dispute-Schnittstelle ein: Das Kartensystem blockiert die Eröffnung des Chargebacks vollautomatisch.
2. Neukunden (Zero-Trust 3DS Eskalation & Haftungsumkehr):
Liegt noch keine 120-Tage-Historie vor und meldet die Vorab-Telemetrie Unregelmäßigkeiten (z. B. Proxy, Headless-Indikatoren), beantragt clearlee keine risikoreiche Freistellung, sondern erzwingt die Weiterleitung zur vollen 3D-Secure-Authentifizierung (SCA via Bank-App/Biometrie). Das Ergebnis: Durch den erfolgreichen 3DS-Nachweis geht die finanzielle Haftung für spätere Betrugsreklamationen per Gesetz und Scheme-Regulierung (Liability Shift) vollständig auf die kartenausgebende Bank über.
Integration in 14 Tagen: Zero-PCI
Nahtlose Anbindung an bestehende Shop- und Payment-Systeme ohne IT-Großprojekt.
Mittelständische E-Commerce-Unternehmen scheuen komplexe IT-Migrationen. Die Architektur von clearlee™ wurde daher nach dem Prinzip der minimalinvasiven Orchestrierung entworfen:
🔌 Drei einfache Integrationspfade
Je nach bestehender IT-Infrastruktur stehen drei standardisierte Bausteine bereit:
- Native Shop-Plugins: Vorkonfigurierte Module für Shopware 6, Shopify Plus, Magento 2 und WooCommerce. Einbindung des Checkout-Hooks binnen 48 Stunden.
- Payment Orchestrator Hook: Transparente Zwischenschaltung vor bestehenden Payment Service Providern (den bereits angebundenen Acquirern und Zahlungsdienstleistern des Händlers). Keine Kündigung bestehender Verträge erforderlich.
- Mobile SDK (iOS & Android): Leichtgewichtige CocoaPods- / Gradle-Bibliothek (< 280 KB), die sich mit 4 Zeilen Code in native Händler-Apps integriert.
ROI & Business Case für den Mittelstand
Musterkalkulation: Direkter Liquiditätsgewinn bei 10 Mio. € GMV.
Die Wirtschaftlichkeit von clearlee™ basiert auf harter Mathematik: Keine abstrakten „Risk-Scoring-Schätzungen“, sondern die reale Beseitigung von Bankstrafgebühren und geretteter Warenwert.
| Kennzahl (Beispielhafter DACH-Händler) | Ohne clearlee | Mit clearlee™ | Netto-Ersparnis / Jahr |
|---|---|---|---|
| Jahresumsatz (GMV) | 10.000.000 € | 10.000.000 € | — |
| Dispute-Fälle (0,75 % Quote) | 750 Fälle / Jahr | 45 Fälle / Jahr (94 % Deflected) | 705 Fälle eliminiert |
| Bank-Bearbeitungsgebühren (à 45 €) | 33.750 € | 2.025 € | + 31.725 € Ersparnis |
| Geretteter Warenwert (Ø 120 € / Fall) | 90.000 € Verlust | 5.400 € Restverlust | + 84.600 € Marge gerettet |
| Personalkosten Dispute-Bearbeitung | 25.000 € | 2.000 € | + 23.000 € Arbeitszeit |
| Gesamter wirtschaftlicher Vorteil | — | — | + 139.325 € / Jahr |
Governance & Pilotprogramm
100 % Europäische Datenhoheit und Ihr 5-Schritte-Fahrplan zur Chargeback-Immunität.
Im Gegensatz zu US-amerikanischen Plattformen unterliegt die gesamte GAMPERLAB™ Infrastruktur uneingeschränkt europäischem Recht und europäischen Sicherheitsstandards:
-
🇪🇺
Zero Cloud Export: Betrieb in ISO-27001-zertifizierten Rechenzentren in Frankfurt am Main und Wien. Kein US-Cloud-Act Zugriff.
-
🍪
§ 25 TDDDG & DSGVO Konform: Keine Speicherung persistenter Tracking-Cookies auf dem Endgerät. Bannerfreie Attestierung.
🚀 Ihr 5-Schritte-Fahrplan zum Pilotbetrieb
- Historischer Dispute-Audit: Wir analysieren anonymisierte Chargeback-Reports der letzten 6 Monate und ermitteln Ihr konkretes Einsparpotenzial.
- Sandbox-Aktivierung: Bereitstellung des Shop-Plugins oder API-Keys in Ihrer Staging-Umgebung binnen 48 Stunden.
- Enclave- & Deflection-Testlauf: Simulation von Visa CE 3.0 und Mastercard FPT Abfragen in unserer Testumgebung.
- 14-tägiger Pilotbetrieb: Paralleles Pre-Clearing auf 20 % Ihres Live-Traffics ohne jedes Ausfallrisiko.
- Full Rollout: 100 % Schutz und dauerhafte EBITDA-Entlastung.
Bereit für die Chargeback-Immunität?
Sichern Sie sich einen der limitierten Pilotplätze für das laufende Quartal.
⚡ Jetzt unverbindlichen Dispute-Audit anfordern